A vulnerabilidade estrutural mais profunda do sistema eleitoral não está na possibilidade pitoresca de um ataque isolado de um hacker em sua garagem.
Ela reside na delegação forçada e cega de confiança a uma cadeia hipercomplexa, na qual o Estado atua simultaneamente como fabricante, programador, auditor, transportador, juiz e fiador inquestionável da própria integridade lógica do código.
Ao eliminar a materialidade do voto e concentrar o poder computacional e logístico, a arquitetura cria gargalos de segurança cujas falhas ou manipulações sistêmicas seriam, por design, indetectáveis para o eleitor comum.
Essa hiperconcentração de papéis em uma única instituição cria um abismo intransponível entre o controle estatal e a soberania popular. Em qualquer outro setor crítico da economia moderna — seja na aviação civil, na medicina ou no sistema financeiro internacional —, o princípio da separação de instâncias é sagrado: quem fabrica a aeronave não é o mesmo órgão que certifica sua segurança, e quem audita as contas de um banco não pode responder pela sua diretoria executiva.
No ecossistema eleitoral brasileiro, entretanto, a mesma autoridade que dita as regras do jogo é aquela que escreve o algoritmo, gerencia a infraestrutura de rede, transporta as mídias, escolhe quem vai fiscalizar a si mesma e, por fim, proclama o resultado irrevogável do pleito.
Essa simbiose institucional suprime o contraditório técnico genuíno. Quando a validação de um sistema dessa magnitude é restrita a um monólogo burocrático e a auditorias controladas por quem detém o monopólio operacional, o conceito de transparência perde o seu sentido epistêmico.
Uma verificação legítima exige autonomia absoluta, ausência de tutelas e a presença de artefatos físicos imutáveis que permitam a qualquer cidadão conferir o resultado sem precisar acreditar na palavra do Estado.
Ao substituir a evidência material palpável por construções puramente digitais gerados e validados pelo próprio ente fiscalizado, a arquitetura institucional opta por blindar-se contra o escrutínio público, pavimentando o caminho para uma crise de confiança sistêmica que nenhuma campanha de comunicação institucional será capaz de reverter.
Para compreender a gravidade dessa vulnerabilidade estrutural, é preciso examinar como o sistema opera na prática e onde residem as suas brechas operacionais ao longo de toda a cadeia logística
Como o sistema eleitoral brasileiro funciona, do zero até o resultado
1. Quem é dona da fábrica, e quem é dono do projeto
É importante separar duas coisas que as pessoas costumam confundir: quem projeta a urna e quem monta a urna são empresas diferentes.
O projeto — hardware, arquitetura de segurança, sistema operacional e todo o software — é feito inteiramente por dentro do TSE, por sua própria equipe de engenharia. As empresas privadas entram apenas na etapa industrial, vencendo licitações públicas para montar fisicamente as máquinas seguindo as especificações do tribunal. Ao longo de trinta anos, quatro empresas passaram por esse papel:
- Unisys Brasil fabricou a primeira urna, em 1996.
- Procomp, uma empresa brasileira, fabricou os modelos de 1998 e 2000.
- Em 1999 a Procomp foi comprada pela americana Diebold, formando a Diebold Procomp, que fabricou oito gerações de urnas entre 2004 e 2015 em instalações em São Paulo. A Diebold, hoje Diebold Nixdorf, nasceu da fusão entre a empresa fundada por Charles Diebold em 1859 (originalmente fabricante de cofres, em Ohio) e a Nixdorf Computer, fundada por Heinz Nixdorf na Alemanha em 1952. É uma companhia de capital aberto na bolsa de Nova York (NYSE: DBD), sem um “dono” único — o controle acionário está pulverizado entre grandes gestoras como BlackRock (cerca de 13,4%) e fundos como Millstreet Capital Management (cerca de 12%), Capital World Investors: Aproximadamente 3,07% das ações, e outros fundos mútuos e ETFs: Fatias significativas estão sob a gestão de entidades como American Funds, Vanguard Group e ETFs da iShares.
- Desde então, a fabricante é a Positivo Tecnologia, empresa brasileira sediada em Curitiba, responsável pelos modelos atuais UE2020 e UE2022.
Ou seja: nenhuma fabricante privada tem acesso ao código que roda dentro da urna. Elas recebem apenas as especificações de hardware do TSE e entregam a máquina fisicamente pronta com seus componentes — mas teoricamente “vazia” de qualquer dado eleitoral.
2. Como e onde o software é desenvolvido
Todo o software é escrito internamente pela equipe de tecnologia do TSE — não por terceirizadas, não por fabricantes de hardware. Isso inclui:
- O sistema operacional customizado, chamado Uenux (uma distribuição Linux enxugada, sem quase nenhum módulo que não seja estritamente necessário para votar).
- O aplicativo de votação, que grava os votos no Registro Digital do Voto (RDV).
- O SISTOT, sistema de totalização que roda nos servidores centrais.
- O GEDAI-UE, sistema que grava os dados nas mídias antes da eleição.
O ciclo de desenvolvimento segue uma ordem fixa, ano após ano:
- Programação interna, ao longo do ano anterior à eleição.
- Janela de inspeção do código-fonte: cerca de um ano antes do primeiro turno, o código fica disponível para leitura — não na internet, mas em computadores offline dentro de uma sala-cofre na sede do TSE em Brasília. Só entram nessa sala entidades credenciadas: partidos políticos, OAB, Ministério Público, Polícia Federal, universidades conveniadas, Forças Armadas, CGU, TCU, STF, Congresso Nacional e algumas entidades técnicas sem fins lucrativos. O cidadão comum não tem acesso a essa sala nem pode auditar o código por conta própria.
- Teste Público de Segurança (TPS): nesse período, o TSE convida hackers, pesquisadores e peritos a tentarem ativamente quebrar o sistema. É aqui que quase todas as falhas reais e documentadas foram encontradas (detalho na seção 8).
- Correção: o TSE tem alguns meses para consertar o que for achado e convocar um teste de confirmação.
- Compilação e Cerimônia de Assinatura Digital: cerca de um mês antes da eleição, o código já corrigido é transformado em linguagem de máquina. Nesse momento é calculado o hash — a “impressão digital” matemática daquela versão exata do software — e o pacote é assinado digitalmente com as chaves do TSE, numa cerimônia pública. A partir daqui, qualquer alteração de um único byte muda o hash e é detectável.
3. A lacração: quando e onde acontece
A lacração acontece em duas camadas, em momentos diferentes:
- Lacração do software: ocorre na Cerimônia de Assinatura Digital, cerca de um mês antes da eleição, em Brasília, com representantes de partidos e entidades fiscalizadoras presentes. O software final fica trancado e assinado a partir desse ponto.
- Lacração física de cada urna: acontece semanas depois, já nos cartórios eleitorais de cada município, numa cerimônia local também aberta a fiscais de partido. Técnicos inserem a Mídia de Carga (o pen drive com o software lacrado, a lista de eleitores e os candidatos daquela seção específica) em cada urna. A máquina confere a assinatura digital contra o hash oficial; se bater, instala o sistema. Depois disso, as portas físicas de acesso da urna são fechadas com lacres de segurança fabricados pela Casa da Moeda, numerados e rastreáveis. Se alguém tentar abrir a urna depois disso, o lacre se rompe visivelmente — não tem como reconstituir sem deixar marca.
4. Logística até o dia da votação
As urnas recém-fabricadas não vão para Brasília: seguem direto da fábrica para os Tribunais Regionais Eleitorais (TREs) de cada estado, por transporte terrestre, aéreo ou fluvial dependendo da região, muitas vezes com escolta da Polícia Rodoviária Federal em trechos considerados sensíveis. Ficam armazenadas em polos logísticos regionais e nos próprios cartórios, com manutenção periódica de bateria, às vezes por anos, até serem carregadas com dados eleitorais pouco antes do pleito seguinte.
5. O dia da votação: como cada urna funciona por dentro
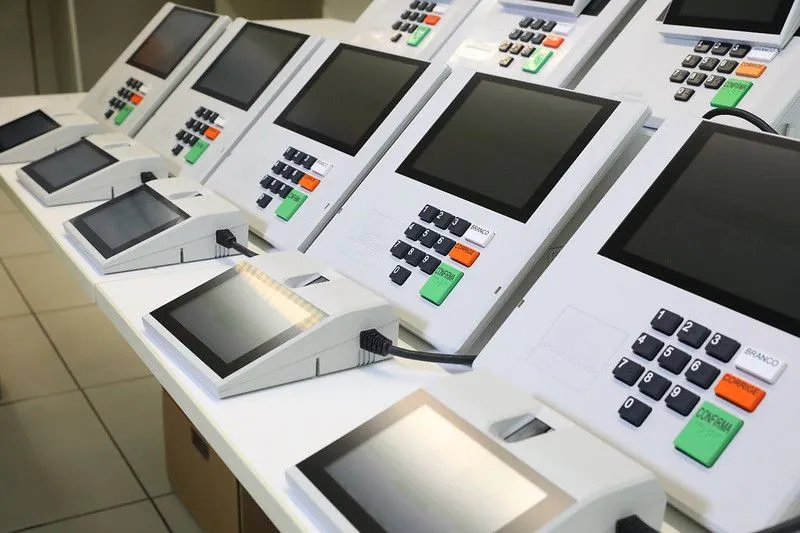
Fisicamente, a urna é dividida em duas peças ligadas por um cabo:
- O terminal do mesário, onde o mesário digita o título do eleitor (ou confirma por biometria) para liberar o voto.
- O terminal do eleitor, a caixinha dentro da cabine onde a pessoa aperta os números do candidato.
Sobre as portas físicas: a urna tem uma entrada para a Mídia de Aplicação/Carga (o pen drive de dados, usado só antes da eleição, protegido por uma tampa parafusada), uma entrada para o cabo que liga os dois terminais, uma entrada de energia (a urna é bivolt, 110–240V) e, nos modelos mais novos, uma porta para o leitor biométrico. Não existe entrada de rede, Wi-Fi ou Bluetooth — essa é a principal razão pela qual um ataque remoto pela internet é fisicamente impossível: não há caminho de comunicação para percorrer.
Durante a votação, a urna fica isolada, sem transmitir nada. Cada voto é embaralhado antes de ser gravado no RDV — justamente para que não se saiba a ordem em que as pessoas votaram (isso é importante para a seção 8).
Quando a seção fecha, a urna faz três coisas: imprime o Boletim de Urna (BU) em cinco vias de papel (uma fica na porta da escola, as outras vão para fiscais e para a Justiça Eleitoral); grava o mesmo resultado, cifrado e assinado com a chave de hardware daquela urna específica, na Mídia de Resultado (MR); e depois disso a MR é fisicamente retirada da máquina.
6. O transporte da mídia e a intranet da Justiça Eleitoral
A MR — um cartão de memória, não exatamente um “pen drive USB” tradicional na maioria dos modelos, mas cumprindo a mesma função — é guardada num envelope plástico lacrado e levada fisicamente por uma pessoa (mesário, fiscal ou motorista designado) até o cartório eleitoral. O trajeto pode ser de carro, van, barco ou a pé, dependendo da região.
No cartório, o envelope é rompido por um técnico da Justiça Eleitoral e a MR é inserida num computador comum, mas conectado a uma rede privada fechada chamada JE-Connect — essa é a “intranet” da Justiça Eleitoral, fisicamente separada da internet pública. Um software chamado Transportador (ou sua versão web, Hermes) lê o arquivo, confere a assinatura digital e o envia por essa rede fechada até os servidores centrais do TSE em Brasília. Só depois de chegar lá — nunca antes — o dado passa a existir “na rede” no sentido de estar em trânsito digital.
7. Como os votos são efetivamente computados
Em Brasília, os pacotes chegam ao SISTOT, que roda em servidores corporativos (Java, com banco de dados Oracle de alto desempenho) fisicamente separados da urna e do Uenux. O SISTOT confere a assinatura de cada pacote, soma os votos e trata exceções — arquivos com erro de correspondência caem numa fila de “BU pendente” ou “BU rejeitado”, que precisa de intervenção humana de um administrador do sistema para contabilizar votos e ser resolvida manualmente. É só depois dessa totalização que os números são empurrados para o sistema Divulga, uma API pública que alimenta o site do TSE, aplicativos e emissoras de TV em tempo real — esse é o único ponto de todo o processo exposto de fato à internet aberta.
8. Onde existe margem real para interferência humana
Aqui estão, de forma direta, os pontos da cadeia onde uma pessoa — e não apenas uma máquina — toma uma decisão ou digita algo manualmente:
- No SISTOT, tratamento de Boletim de Urna pendente/rejeitado: um administrador decide se um pacote com inconsistência é aceito ou descartado da totalização dos votos daquela urna, podendo interferir manualmente.
- No Sistema de Apuração (SA), usado apenas em contingência: se a Mídia de Resultado corromper mas o Boletim de Urna de papel existir, dois técnicos diferentes digitam manualmente, cada um sem ver a tela do outro, os números impressos no papel. O sistema só aceita se as duas digitações baterem exatamente; qualquer divergência aciona um terceiro operador para desempate. Essa é a chamada dupla digitação cega, e é o ponto mais explícito de intervenção humana direta em todo o processo.
- No transporte físico, o motorista ou mesário que carrega a Midia de Resultado é, por desenho, tratado como não confiável (modelo “zero trust”) — a segurança não depende da honestidade dele, mas da assinatura criptográfica vinculada ao chip de hardware daquela urna específica, que ele não consegue forjar sem ter comprometido a máquina de origem. Porém, qualquer sistema criptográfico é teoricamente quebrável dado acesso e recursos suficientes — isso é verdade de forma genérica para qualquer arquitetura de segurança que existe, não é uma característica específica do sistema eleitoral. Nos Testes Públicos de Segurança, pesquisadores já conseguiram, em ambiente controlado e com acesso físico direto às mídias, quebrar sigilo do voto (2012) e executar código não autorizado dentro da urna (2017). Isso é fato documentado, não especulação.
- Na cadeia de compilação do software, antes da lacração: esse é o ponto mais crítico de todos, porque é o único onde uma alteração maliciosa produziria um Boletim de Urna de papel e uma Midia de Resultado digital fraudadas que concordam entre si — já que os dois seriam gerados pelo mesmo código em uma urna comprometida de fábrica. É esse cenário que pesquisadores chamam de falta de “independência de software”: não há hoje, no Brasil, um registro do voto gerado fora do controle do próprio software da urna que permita provar, de forma independente, que ele mentiu e registrou algo falso no BU e no MR.
9. Vulnerabilidades reais já encontradas por hackers (Testes Públicos de Segurança)
Estas são as falhas concretas, documentadas e reconhecidas pelo próprio TSE, encontradas ao longo de oito edições do TPS desde 2009:
- 2009: um pesquisador captou, com um rádio simples, as ondas eletromagnéticas emitidas pelo teclado a mais de 20 metros de distância, conseguindo inferir em quem cada eleitor estava votando — uma quebra de sigilo, não de resultado.
- 2012: a equipe de Diego Aranha (UnB) descobriu que uma única chave criptográfica, igual em todas as urnas do país, ficava gravada sem proteção dentro da própria mídia, e que o embaralhamento dos votos usava uma semente previsível baseada no relógio interno da máquina — permitindo reconstruir a ordem de 474 dos 475 votos de uma seção (99,9% de acerto), novamente uma quebra de sigilo.
- 2017: outra equipe liderada por Aranha conseguiu executar código arbitrário dentro da urna, contaminando uma biblioteca do sistema sem verificação de assinatura — descrito pelos próprios autores como a exploração mais profunda já feita publicamente contra um sistema de votação oficial de larga escala. No mesmo ciclo, peritos da Polícia Federal extraíram a chave de criptografia direto da memória RAM da máquina.
- 2018: a rede interna do TSE foi acessada por um invasor usando a conta esquecida de um ex-funcionário, permanecendo sem detecção por sete meses. O acesso foi só de leitura — nenhum voto foi alterado — e permitiu copiar código-fonte de sistemas de instalação.
- 2021: pesquisadores imprimiram em 3D um painel falso para capturar votos, desembaralharam dados do boletim de urna e passaram a primeira barreira da rede de transmissão; peritos da PF conseguiram atravessar múltiplas camadas de segurança da rede do TSE, mas, novamente, sem alterar voto ou configuração.
O padrão que se repete em todas essas edições: quebras de sigilo e de rede foram conseguidas por especialistas com acesso físico direto e tempo ilimitado em ambiente de teste — nunca por um agente externo, remotamente, contra uma urna lacrada em produção no dia real da eleição. Depois de cada edição, o TSE alterou a arquitetura em resposta: passou a assinar digitalmente todas as bibliotecas, removeu a chave fixa do código e passou a derivar a chave de criptografia de parâmetros físicos do hardware de cada urna (BIOS), em vez de uma chave única para todo o parque de máquinas.
As diversas possíveis falhas do sistema eleitoral brasileiro: 40 pontos de atenção
A defesa oficial da urna eletrônica brasileira baseia-se fortemente em um único pilar: o isolamento físico (air-gap). Contudo, sob a ótica rigorosa da engenharia de segurança e da arquitetura de redes, a ausência de conexão com a internet na cabine de votação não elimina as vulnerabilidades; ela apenas desloca a superfície de ataque para a cadeia de suprimentos, para a logística de mídias físicas e para as ameaças internas (insider threats).
Em sistemas criptográficos modernos e arquiteturas de rede robustas, a segurança deriva da descentralização e da capacidade de qualquer nó ou usuário verificar matematicamente a integridade do todo (prova de trabalho ou registro imutável e transparente). No sistema eleitoral brasileiro, ocorre o oposto: a arquitetura exige um monopólio de confiança. O usuário final (o eleitor) e as comunidades locais são forçados a delegar a verificação da verdade a uma autoridade central e a protocolos opacos, impossibilitando uma auditoria independente, ponta a ponta, sem a tutela do Estado.
Abaixo, aprofundamos o mapeamento dos pontos de falha, gargalos de governança e “endpoints” operacionais de toda a cadeia de produção e apuração.
1. Desenvolvimento e a Ilusão do Código “Aberto”
O código-fonte da urna eletrônica não é open source. Sua inspeção ocorre sob as regras de quem o construiu: uma janela temporal estreita, em ambiente físico controlado, restrita a um monopólio de entidades selecionadas.
- A Falha Estrutural: O modelo adota uma falsa transparência. Sistemas fechados baseados em “segurança por obscuridade” impedem que a comunidade global de cibersegurança realize auditorias contínuas.
- Vetor de ataque (Servidores de Compilação): O ponto crítico letal reside no momento da compilação. Um agente interno com privilégios elevados pode injetar rotinas maliciosas ou backdoors no software base momentos antes da cerimônia de assinatura digital. Como não há “Independência de Software” (um registro físico gerado e conferido pelo eleitor), esse código viciado passa a auditar a si mesmo, gerando chaves e assinaturas que mascaram a fraude em todos os relatórios matemáticos subsequentes. O sistema vira refém da honestidade de quem o programa.
2. Fabricação e a Caixa Preta do Hardware
Embora o projeto lógico seja do Estado, a fabricação das placas-mãe, dos teclados e a montagem dos gabinetes são terceirizadas para empresas privadas em polos industriais mediante licitação.
- Vetor de ataque (Linha de Montagem e Supply Chain): O controle sobre a cadeia de suprimentos de semicondutores é um dos maiores desafios de cibersegurança global. A introdução de hardware trojans (modificações não documentadas e indetectáveis por software convencional) nos circuitos ou no módulo de segurança em hardware (HSM) durante a produção pode subverter a entropia da criptografia, burlar a inicialização segura ou interceptar pulsos elétricos do teclado antes mesmo que o sistema operacional seja carregado.
3. Custódia Física e Movimentação nos TREs
Entre os ciclos eleitorais, as urnas passam por longos períodos inativas, armazenadas em galpões logísticos dos Tribunais Regionais Eleitorais e em dezenas de milhares de cartórios espalhados pelo país.
- Vetor de ataque (Armazenamento Prolongado): A segurança física é drasticamente heterogênea. A custódia em polos regionais abre margem para invasões físicas noturnas, engenharia social contra vigilantes ou manipulação por funcionários terceirizados de manutenção. É uma janela de oportunidade imensa para a adulteração direta da placa-mãe ou das portas de I/O em equipamentos “vazios”.
4. Geração de Mídias e Lacração (O Gargalo do GEDAI-UE)
Dias antes do pleito, os dados oficiais são empacotados pelo sistema GEDAI-UE e gravados em Mídias de Aplicação (cartões de memória flash), que são inseridas nas urnas durante a cerimônia de carga oficial.
- Vetor de ataque (Manipulação de Carga Local): O GEDAI-UE atua como o endpoint que transforma o dado central em realidade local. Um administrador de sistemas mal-intencionado com acesso a essa máquina, ou um ataque persistente avançado (APT) direcionado à rede do cartório, pode formatar mídias de carga com dados sutilmente corrompidos ou binários adulterados, infectando a urna fisicamente de forma invisível durante o momento em que ela recebe o selo oficial de “segura”.
5. O Trânsito “Analógico” e a Interceptação Logística
A arquitetura offline força um hiato de conectividade. O dado digital sobrevive em um pen drive (Mídia de Resultado – MR) que viaja de carro, barco ou a pé das zonas eleitorais de volta aos polos de transmissão.
- Vetor de ataque (Man-in-the-Middle Físico): O trajeto rodoviário executado por mesários, prepostos ou motoristas é o elo mais fraco da cadeia de custódia. O vetor não precisa ser a complexa quebra da criptografia em trânsito; basta a engenharia social, a coerção ou a sabotagem (destruição do pen drive e do Boletim de Urna de papel) para caracterizar um ataque de negação de serviço (DoS), forçando a anulação total de seções desfavoráveis ou obrigando o uso dos sistemas de contingência manuais.
6. A Falha Humana Sistematizada (Sistema de Apuração – SA)
Quando a Mídia de Resultado corrompe ou é destruída, o cartório recorre ao Sistema de Apuração (SA) para apurar os votos por vias manuais, digitando os números lidos diretamente do Boletim de Urna (BU) impresso ou de cédulas de contingência.
- Vetor de ataque (Input Manual de Dados): O SA é o ponto onde o erro humano ou a intenção maliciosa encontram o banco de dados. A defesa sistêmica atual é a dupla digitação cega, mas ela não resiste ao conluio local. Se dois operadores acordarem a inserção dos mesmos dados adulterados em benefício de um candidato regional, o sistema atestará o input coordenado como uma entrada válida e oficial.
7. A Falsa Blindagem da Intranet (JE-Connect e Transportador)
A leitura das mídias nos cartórios empurra os pacotes criptografados para a rede privada (JE-Connect) através de aplicativos como o Transportador ou Hermes. Existe um mito de que redes privadas (intranets corporativas ou túneis VPN fechados) são imunes a invasões.
- Vetor de ataque (Intrusão Lateral e Roteamento): Redes fechadas conectando milhares de nós distribuídos possuem topologias vulneráveis. Credenciais administrativas vazadas, acessos não revogados (como já documentado no caso de 2018), ou configurações frágeis de controle de acesso (NAC) permitem que intrusos se movam lateralmente, sequestrem sessões, ou manipulem rotas internas. Se a camada de transporte de um nó for comprometida, o isolamento lógico da rede inteira é corrompido, permitindo a interceptação ou a interrupção do envio dos pacotes rumo a Brasília.
8. A Centralização no SISTOT e a Eliminação da Auditoria Local
Todos os dados convergem para o Sistema de Gerenciamento da Totalização (SISTOT). É neste grande backend de banco de dados centralizado que os pacotes com inconsistências caem nas malhas de retenção (“BU Pendente” ou “BU Rejeitado”).
- Vetor de ataque (Manipulação de Exceções e Acesso DBA): A dependência de um grande repositório central afasta a transparência da base. Administradores de banco de dados (DBAs) e engenheiros com acesso aos servidores centrais detêm ferramentas para processar exceções e forçar a liberação de pacotes. Essa concentração de poder cria um risco massivo de ameaça interna. Sem mecanismos de prova independente que a própria mídia ou organização local possa cruzar matematicamente em tempo real, qualquer manipulação nas tabelas centrais de consolidação ou na resolução de pendências antes da publicação na API aberta (sistema Divulga) dita o resultado final, sequestrando a verificação da mão dos eleitores e da imprensa independente local.
9. Gestão de Identidade e o Efeito Cascata (O Fator ODIN)
Toda a infraestrutura lógica do tribunal — do cartório local ao servidor central — depende do sistema ODIN para gerenciar as permissões e o controle de acesso de técnicos, juízes e administradores.
- Vetor de ataque (Escalonamento de Privilégios e Falsificação de Tokens): O ODIN é a “chave-mestra” da burocracia digital eleitoral. Uma vulnerabilidade na autenticação, o sequestro de sessões legítimas (Session Hijacking) ou a engenharia social contra um administrador sênior com acesso irrestrito permite que um atacante atue sob o disfarce de um operador de TI autorizado. Com essas credenciais, é possível aprovar BUs pendentes no SISTOT, assinar arquivos fraudulentos no Transportador ou manipular logs de auditoria para apagar os rastros da invasão. O sistema transforma a gestão de identidade em um Single Point of Failure (Ponto Único de Falha).
10. A Insuficiência Criptográfica do Teste de Integridade
A principal defesa institucional contra a fraude de software é o Teste de Integridade, onde urnas sorteadas na véspera são testadas com votos de papel para verificar se a contagem eletrônica bate com a manual. Do ponto de vista da engenharia de malware, testes por amostragem em ambientes controlados são contornáveis.
- Vetor de ataque (Heurísticas de Evasão): Códigos maliciosos avançados são programados para serem “conscientes do ambiente” (environment-aware). Um software viciado na origem pode utilizar heurísticas para identificar que está sendo submetido a um teste. Fatores como o ritmo uniforme da digitação (diferente da hesitação do eleitor comum), a ausência de biometria real constante ou a faixa de horário específica podem sinalizar ao malware que ele está em auditoria. Nessas condições, o código permanece inerte e conta os votos corretamente, ativando a rotina de desvio (payload) exclusivamente nas urnas que estão em produção no domingo oficial.
11. O Paradoxo da Centralização vs. Validação Distribuída
O desenho da apuração nacional viola os princípios contemporâneos de arquiteturas seguras para transações digitais críticas. Em redes descentralizadas baseadas em protocolos peer-to-peer, a segurança não depende da confiança na honestidade de um administrador central. A integridade da rede é garantida matematicamente: qualquer participante pode baixar o registro, recalcular os hashes e atestar a veracidade da cadeia de eventos sem pedir permissão a uma autoridade.
- Vetor de ataque (O Monopólio da Verdade): O sistema eletrônico brasileiro vai na contramão dessa lógica. Ele concentra a custódia do dado bruto, a emissão da prova, o controle do banco de dados e a auditoria final nas mãos do mesmo ente. Para o cidadão local desconfiado do resultado da sua seção, não existem mecanismos criptográficos ou físicos que ele possa consultar de forma autônoma para auditar a totalização centralizada de forma trustless (sem necessidade de confiança no intermediário).
12. A Falsa Sensação de Segurança da “Zerésima”
A “Zerésima” é o relatório impresso pelo presidente da seção eleitoral antes do início da votação, com o objetivo de provar que a urna não possui votos pré-registrados para nenhum candidato. Institucionalmente, é tratada como a prova cabal de que a máquina começa o dia “limpa”.
- Vetor de ataque (Alocação Oculta de Memória): Em cibersegurança, o que um software exibe em uma tela ou imprime em um papel não reflete, obrigatoriamente, o estado real de sua memória interna. Um código malicioso (malware) inserido na fase de compilação pode perfeitamente comandar a impressora para emitir uma Zerésima autêntica, listando zeros absolutos, enquanto reserva variáveis ocultas (memory offsets) no sistema. Ao longo do dia, ou no momento exato do encerramento (às 17h), o payload do malware funde esses votos invisíveis pré-carregados ao Registro Digital do Voto (RDV), gerando um Boletim de Urna final adulterado, sem nunca ter demonstrado anomalias durante a inicialização.
13. A Autenticação Biométrica e a Supressão de Travas
A introdução da biometria é frequentemente citada como a barreira definitiva contra a fraude de identidade (o eleitor fantasma). A premissa é que a máquina só é liberada com a presença física da digital do cidadão.
- Vetor de ataque (Bypass Biométrico e Conluio Local): A engenharia de sistemas deve prever falhas de leitura (dedos desgastados, erros no leitor). Para evitar a exclusão de eleitores legítimos, o sistema possui regras de bypass (contorno). Se a biometria falha repetidamente, o presidente da mesa pode habilitar a urna de forma biográfica utilizando sua própria senha ou digital. Em localidades remotas ou áreas sob forte coerção de organizações criminosas e milícias, esse recurso transforma-se em um vetor de ataque logístico. Um mesário cooptado pode liberar a máquina repetidas vezes para eleitores ausentes. Como a urna não tem capacidade de registrar o contexto físico fora de seu hardware, o banco de dados central assimilará esses votos fraudulentos como perfeitamente legais e autenticados.
14. O Fator “Flash Card” e a Dependência de Hardware de Terceiros
A urna eletrônica utiliza cartões de memória interna (Flash Cards ou as Mídias de Aplicação) que funcionam como os discos rígidos do equipamento. Estes componentes são comprados no mercado global de semicondutores.
- Vetor de ataque (Firmware do Controlador de Armazenamento): Dispositivos de armazenamento flash possuem seus próprios microcontroladores e firmwares internos para gerenciar a leitura e gravação de dados. A comunidade de cibersegurança já demonstrou amplamente (como no caso do Equation Group) que é possível regravar o firmware desses pendrives/cartões. Um hardware comprometido na cadeia de suprimentos internacional pode esconder um código que altera arquivos ou chaves no momento exato em que são lidos ou gravados pela placa-mãe da urna, contornando todas as proteções do sistema operacional Uenux, que assumirá estar lidando com um disco limpo.
15. A Última Milha: A API de Divulgação (Sistema Divulga) e o Caos Institucional
Após a totalização no SISTOT, os resultados são empurrados para servidores em nuvem que formam o portal público de resultados. É nestes endpoints que as emissoras de televisão, os partidos e os aplicativos móveis fazem as requisições em arquivos .json para atualizar o placar nacional.
- Vetor de ataque (Negação de Confiança e Defacement): Um ataque de Negação de Serviço Distribuída (DDoS) massivo, ou a invasão aos servidores de cache web que expõem esses arquivos ao público, não altera a contagem real armazenada nos cofres do SISTOT. Porém, o objetivo tático de um cibertaque em infraestrutura crítica muitas vezes não é mudar o dado, mas destruir a credibilidade da instituição. Se um atacante altera a API pública para mostrar que o Candidato X venceu, e horas depois o Tribunal corrige a informação afirmando que o sistema de divulgação foi hackeado e o vencedor real é o Candidato Y, o dano irreversível já foi feito. Sem os votos em papel para despejar em uma mesa e provar à população quem de fato ganhou, a nação seria mergulhada em um colapso de desconfiança civil.
16. O Insumo Crítico: O Cadastro de Eleitores (Sistema ELO) e o Sistema CAND
A segurança de uma eleição não começa no momento em que a urna é ligada, mas sim na definição de quem pode votar e em quem se pode votar. O Sistema de Cadastro de Eleitores (ELO) e o Sistema de Candidaturas (CAND) são os bancos de dados que alimentam a urna antes do pleito.
- Vetor de ataque (Envenenamento de Dados / Data Poisoning): Se a urna é um cofre cego, ela apenas confia na lista de eleitores que lhe é fornecida. Um comprometimento prévio do sistema ELO — através de ameaças internas no TSE ou acessos indevidos nos cartórios — permite a criação de “eleitores fantasmas” com biometrias sintéticas ou controladas por fraudadores. Quando esses dados são exportados pelo GEDAI-UE e injetados nas urnas, a máquina validará esses perfis falsos como autênticos. A fraude ocorre fora do escopo da urna, subvertendo o insumo de dados antes mesmo de o código de votação ser executado.
17. O Gerenciamento de Logs e a Falácia da Auditoria Circular
Para auditar eventos anómalos (ex: reinicializações constantes, falhas de leitura biométrica, erros de hardware), a urna gera um ficheiro de texto chamado “Log da Urna”, que regista cronologicamente tudo o que ocorreu no equipamento.
- Vetor de ataque (Falsificação de Trilhas de Auditoria): Na arquitetura atual, o software responsável por contar os votos é o mesmo responsável por escrever os logs. Em cibersegurança, se um sistema está comprometido (rootkit ou malware de baixo nível), a sua trilha de auditoria perde qualquer valor probatório. Um malware sofisticado não apenas altera a contagem, mas também higieniza o ficheiro de log, apagando os rastros da sua execução ou forjando registos de funcionamento perfeitamente normais. Confiar nos logs gerados por um software cuja integridade está sob suspeita é um erro basilar de forense digital (auditoria circular).
18. A Rigidez da Lacração vs. Vulnerabilidades Zero-Day
Após o Teste Público de Segurança e as correções, o sistema é compilado e “lacrado” digital e fisicamente semanas antes do pleito. A narrativa institucional é que essa lacração blinda o sistema contra alterações de última hora.
- Vetor de ataque (A Janela de Exposição e Impossibilidade de Patching): O ecossistema da urna utiliza bibliotecas de terceiros, algoritmos de criptografia abertos e um núcleo de sistema operativo (Linux). Se uma vulnerabilidade crítica de “Dia Zero” (Zero-Day) — como falhas em bibliotecas criptográficas ou no kernel — for descoberta globalmente na semana da eleição, o modelo de segurança brasileiro entra num impasse arquitetónico. Devido à rigidez da lacração descentralizada, é logisticamente impossível aplicar um patch de segurança (atualização de emergência) em meio milhão de urnas já distribuídas sem quebrar as assinaturas digitais. O sistema é forçado a operar com uma vulnerabilidade conhecida publicamente, abrindo uma janela de ataque massiva para agentes que saibam explorar a falha específica no dia do pleito.
19. A Cadeia de Ferramentas de Compilação (O Ataque de Ken Thompson)
Os auditores das entidades civis e públicas leem o código-fonte legível por humanos (em linguagens como C e C++). No entanto, as máquinas não executam texto; executam ficheiros binários gerados por um programa chamado “compilador”.
- Vetor de ataque (Confiança Cega no Compilador): Em 1984, Ken Thompson (pioneiro da computação) demonstrou que é possível modificar o compilador para que ele injete código malicioso automaticamente sempre que identificar que está a compilar um software específico (como o sistema de votação ou o sistema de login). Se a infraestrutura de compilação do TSE estiver viciada, o código-fonte analisado pelos partidos políticos será imaculado e perfeito, mas o binário final gerado e instalado nas urnas conterá o malware. Nenhuma auditoria visual de código-fonte é capaz de detetar este ataque, pois a fraude ocorre na metamorfose do código para a linguagem de máquina, um nível abaixo da abstração auditada pelas entidades.
20. Engenharia Social Avançada e a Coerção (O Fator Humano de Nível 3)
Enquanto a maioria das análises foca no hacker encapuzado digitando comandos numa cave, a ameaça mais letal a infraestruturas críticas centralizadas é a engenharia social aplicada aos “Deuses do Sistema” — os poucos administradores de rede, gestores de bases de dados (DBAs) e criptógrafos seniores do tribunal que detêm as chaves mestras.
- Vetor de ataque (Comprometimento do Elo Humano Crítico): Numa arquitetura sem validação distribuída (blockchain ou registo físico inalterável), o poder concentra-se. Um ataque direcionado (extorsão, chantagem, suborno financeiro massivo, ou spear-phishing avançado) contra os administradores do SISTOT ou do ODIN compromete o sistema inteiro. Se um ator malicioso com capacidades de Estado (organizações criminosas transnacionais ou agências de inteligência) capturar as credenciais — ou a vontade — destes indivíduos, a infraestrutura obedece aos invasores como se fossem utilizadores legítimos, contornando todos os alarmes de segurança perimetral.
21. A Violação da Segregação de Funções (O Conflito de Governança Institucional)
Na gestão de segurança da informação (normas ISO 27001, por exemplo), o princípio da “Segregação de Funções” (Separation of Duties) é basilar. Quem desenvolve um sistema não pode ser o mesmo que o audita, e quem o audita não pode ser o mesmo que julga as suas falhas.
- Vetor de ataque (O Monopólio Forense): No sistema brasileiro, o Tribunal Superior Eleitoral acumula os papéis de legislador (edita resoluções), executivo (desenvolve o software, contrata a fabricante, organiza a logística) e judiciário (julga as contestações). Se um partido ou entidade detetar uma anomalia estatística ou um indício de fraude no tráfego de rede do Transportador, a denúncia tem de ser apresentada ao próprio tribunal que desenhou e opera o sistema. Não existe um órgão técnico forense externo, independente e com poder de polícia computacional (como uma agência autônoma de cibersegurança do Estado) que possa apreender os servidores do SISTOT para perícia. A arquitetura institucional impede uma investigação imparcial de incident response (resposta a incidentes), transformando qualquer anomalia técnica num tabu político intransponível.
22. O Ecossistema Satélite e a Interseção Online (O Risco das Bases Biométricas)
Embora a urna seja apregoada como 100% offline, ela depende visceralmente de sistemas satélites que estão profunda e constantemente conectados à internet (como o e-Título, os portais do TSE e as gigantescas bases de dados biométricos partilhadas com outros órgãos governamentais).
- Vetor de ataque (Contaminação Cruzada e Negação de Serviço): Uma invasão bem-sucedida a estas bases de dados secundárias meses antes da eleição permite um ataque devastador de Negação de Serviço Logística no dia do pleito. Um atacante não precisa de alterar os votos na urna; basta corromper ou embaralhar subtilmente o índice biométrico ou a lista de presença no sistema de origem. Quando esses dados forem transferidos para a Mídia de Carga (pelo GEDAI-UE) e inseridos na urna, o equipamento offline rejeitará as impressões digitais de eleitores legítimos em massa. O caos gerado nas seções eleitorais (filas intermináveis, incapacidade de votar, acionamento constante de liberação manual) compromete a integridade do processo sem que uma única linha de código do aplicativo de votação tenha sido hackeada.
23. A Assimetria do Teste Público de Segurança (TPS) face a Ameaças Reais
A principal vitrine de transparência do sistema é o Teste Público de Segurança (TPS), frequentemente descrito como um “hackathon” aberto. Contudo, do ponto de vista de Red Teaming (simulação de ataques no mundo real), o TPS é um ambiente artificial e restrito (conhecido como teste White-Box altamente condicionado).
- Vetor de ataque (Ameaças Persistentes Avançadas – APTs): No TPS, investigadores têm prazos curtos (uma semana), ambientes de rede hipercontrolados, regras estritas de não-destruição e proibição de uso de várias ferramentas forenses. O modelo testa apenas o que a autoridade permite que seja testado. No mundo real, atores patrocinados por Estados-Nação (APTs – Advanced Persistent Threats) ou consórcios de cibercriminosos têm tempo infinito, orçamentos ilimitados, acesso ao mercado negro de explorações Zero-Day e não seguem qualquer regra de conduta. A falácia reside em assumir que, porque um grupo de peritos não conseguiu quebrar o núcleo do sistema sob as regras impostas pelo tribunal numa semana, agentes hostis globais ou infiltrados internos não conseguiriam fazê-lo ao longo de anos de dedicação exclusiva e silenciosa.
24. A Inexistência de um Plano de Recuperação de Desastres (Disaster Recovery) Transparente
Toda a infraestrutura crítica de um país (bancos centrais, bolsas de valores, redes elétricas) opera sob a presunção de que o pior cenário vai ocorrer, exigindo um plano de Disaster Recovery (Recuperação de Desastres) robusto e transparente.
- Vetor de ataque (Aniquilação do Banco de Dados Central – Wiper Malware): O que ocorre se um ataque interno coordenado, ou a propagação de um ransomware destrutivo (wiper), aniquilar simultaneamente os servidores ativos e os backups do SISTOT no exato momento da totalização? A resposta técnica seria reconstruir a eleição nacional a partir das vias impressas do Boletim de Urna (BU) recolhidas em mais de 500 mil seções eleitorais. Num país de dimensões continentais, redigitar manualmente centenas de milhares de BUs sob um clima de extrema polarização política geraria uma convulsão institucional e logística sem precedentes. A hiperdependência do somatório digital centralizado transformou o Brasil num sistema frágil a eventos de cisne negro (black swan events).
25. O Ciclo de Vida do Hardware Obsoleto (A Superfície de Ataque Física Prolongada)
As urnas eletrónicas têm uma vida útil estipulada em torno de 10 anos. Num pleito nacional, convivem múltiplas gerações de hardware (por exemplo, modelos de 2013, 2015, 2020 e 2022 operando simultaneamente).
- Vetor de ataque (Vulnerabilidades Legacy e Side-Channel Attacks): A tecnologia da informação obsolece rapidamente. Máquinas desenhadas em 2013 e 2015 possuem arquiteturas de processamento, memórias e níveis de isolamento elétrico muito inferiores aos padrões modernos. Modelos antigos são substancialmente mais vulneráveis a ataques de canal lateral (side-channel attacks), como a análise de consumo de energia (Differential Power Analysis – DPA) ou as emissões eletromagnéticas (como demonstrado na falha de van Eck no TPS de 2009). Manter computadores velhos, submetidos ao desgaste físico de anos de transporte rodoviário, para processar transações criptográficas críticas de Estado representa um nível de tolerância ao risco técnico que jamais seria aceitável no setor financeiro contemporâneo.
26. A Terceirização da Manutenção Física (O Risco da “Entressafra”)
Entre um ciclo eleitoral e outro, as urnas eletrónicas requerem manutenção preventiva e corretiva: substituição de baterias internas, troca de ecrãs danificados, limpeza de contatos e testes de diagnóstico. Esta tarefa não é executada exclusivamente por servidores públicos concursados, sendo frequentemente terceirizada para empresas privadas que alocam técnicos nos galpões dos TREs.
- Vetor de ataque (Infiltração de Manutenção e Hardware Implante): O período de “entressafra” é o momento de maior vulnerabilidade física do equipamento. Um técnico terceirizado cooptado, operando sob supervisão diluída em enormes galpões logísticos, tem acesso físico direto à placa-mãe. Este é o cenário ideal para a instalação de implantes de hardware (pequenos chips espiões ou keyloggers de hardware escondidos nas trilhas do teclado) ou para a substituição de chips de memória flash. O equipamento voltará para a caixa selado, passará nos testes de funcionamento superficial, mas carregará um componente parasita latente à espera de ser ativado nas próximas eleições.
27. A Cadeia de Suprimentos do Código Aberto (Dependências de Terceiros)
O sistema operativo da urna (Uenux) é baseado num núcleo Linux customizado e utiliza frameworks de terceiros para a interface gráfica (como o Qt) e bibliotecas criptográficas de código aberto.
- Vetor de ataque (Comprometimento de Upstream / Supply Chain Attack): A cibersegurança global tem testemunhado ataques devastadores (como o caso SolarWinds ou a vulnerabilidade no XZ Utils) onde agentes estatais infiltram códigos maliciosos nas bibliotecas de código aberto que são posteriormente adotadas por sistemas críticos. Se um desenvolvedor do tribunal incluir uma biblioteca de terceiros que foi subtilmente comprometida no seu repositório original (no GitHub, por exemplo), o código malicioso será incorporado, assinado e lacrado pelo próprio TSE. A falha é “importada” para dentro do cofre.
28. A Infraestrutura de Telecomunicações e os ISPs (A Ilusão do Túnel Fechado)
A rede JE-Connect é frequentemente descrita como uma rede “fechada e apartada da internet”. Na realidade física, redes virtuais privadas (VPNs) trafegam sobre cabos de fibra ótica, roteadores e infraestruturas de telecomunicações (ISPs) operados por empresas comerciais comuns.
- Vetor de ataque (BGP Hijacking e Roteamento Malicioso): Atores com capacidade de atuar na infraestrutura de roteamento global (sequestro de rotas BGP) ou funcionários corrompidos de grandes operadoras de telecomunicações podem interceptar, descartar ou redirecionar o tráfego criptografado que flui dos cartórios para Brasília. Embora não consigam “ler” os votos devido à criptografia, podem executar um Blackhole Attack (descarte de pacotes) cirúrgico. Se os BUs de determinadas regiões eleitorais forem impedidos de chegar ao servidor central, a totalização será paralisada, forçando contingências logísticas ou atrasando a divulgação dos resultados para gerar instabilidade política e pânico civil.
29. O Fator “Mesário” e a Engenharia Social na Ponta
O sistema depende do trabalho de mais de 1 milhão de mesários voluntários ou convocados, que recebem treino básico para operar a interface do terminal. Eles detêm as senhas de ativação e encerramento, e manuseiam as Mídias de Resultado (MR) e os Boletins de Urna (BU) impressos.
- Vetor de ataque (Cooptação e Ameaça Interna de Baixo Nível): Numa arquitetura centralizada, a periferia é extremamente difícil de policiar. Organizações criminosas ou fações políticas locais podem infiltrar voluntários ou coagir mesários sorteados em regiões sob o seu controlo territorial. Um mesário mal-intencionado possui a chave física e a senha para abrir compartimentos em momentos de desatenção, trocar pendrives ou reiniciar as urnas de forma a provocar “falhas de funcionamento” programadas, forçando o acionamento do Sistema de Apuração (SA) no cartório, onde a verdadeira fraude de digitação será executada pelos seus cúmplices.
30. O Perigo Periférico e as Portas de Diagnóstico (BadUSB)
A urna eletrónica, por mais blindada que seja logicamente, é uma máquina com portas de interface para conexão de periféricos (como o terminal do eleitor, cabos de energia e portas ocultas para manutenção e inserção de mídias).
- Vetor de ataque (Ataque BadUSB e Injeção Elétrica): O uso de dispositivos que simulam teclados ou interfaces humanas (HID) é um vetor clássico. Se um atacante conectar um dispositivo camuflado (como um pendrive que o sistema operativo interpreta como um teclado autêntico) durante o armazenamento ou num momento de desatenção no dia do pleito, o dispositivo pode ejetar uma sequência de teclas a velocidades sobre-humanas, interagindo com menus de diagnóstico ou sistemas de contingência antes que o ecrã seja bloqueado. Alternativamente, ataques de injeção de falhas elétricas (Voltage Glitching) nas portas externas podem provocar picos de energia desenhados especificamente para induzir erros de processamento no CPU, levando a máquina a saltar verificações de segurança no arranque.
31. O Saneamento de Mídias e o Lixo Eletrónico (E-Waste)
A cada ciclo eleitoral, milhões de Mídias de Aplicação (MA) e Mídias de Resultado (MR) antigas, bem como urnas em fim de vida útil, são descartadas, substituídas ou formatadas pelo sistema Flash Backup Restore (FBR).
- Vetor de ataque (Recuperação de Dados e Engenharia Reversa): A formatação de nível lógico (como a exclusão rápida do índice de ficheiros) não elimina os resíduos magnéticos ou elétricos do dado original nos chips NAND Flash. Se essas mídias não forem trituradas fisicamente ou submetidas a protocolos rigorosos de sobrescrita militar (padrão DoD), o lixo eletrónico torna-se uma mina de ouro para atacantes. Recuperar chaves de sessão expiradas, fragmentos de código, logs do Uenux e mapeamentos de rede de cartões antigos permite a engenheiros reversos mapear com exatidão a estrutura interna de pastas, as sub-rotinas criptográficas e as credenciais temporárias do sistema. Esta inteligência é o primeiro passo para construir um código malicioso perfeitamente camuflado para o próximo ciclo.
32. A “Zerésima” Invisível do Banco de Dados Central
Existe um foco colossal na “Zerésima” impressa em papel na seção eleitoral (para garantir que a urna local começa com zero votos). Contudo, a verdadeira contagem ocorre no mega-banco de dados do SISTOT (Oracle/Exadata) localizado em Brasília.
- Vetor de ataque (Manipulação do Schema Inicial e Triggers): Quem atesta que a gigantesca base de dados central está “zerada” e não contém triggers (gatilhos automáticos de base de dados) invisíveis instalados? Um DBA (Administrador de Base de Dados) corrompido pode programar Stored Procedures ou Triggers no núcleo da base de dados do SISTOT meses antes. Estas funções ocultas operam de forma condicional: quando o pacote legítimo da urna chega e o sistema processa um “INSERT” (inserção de votos) para a base, o trigger subtrai silenciosamente frações de votos de um candidato e soma noutro, ou altera o coeficiente eleitoral em tempo real durante a totalização. A auditoria visual externa não deteta esta fraude, porque a matemática da interface final parecerá correta e fluida, sendo apenas um recálculo matemático corrompido processado diretamente no backend do motor da base de dados.
33. O Teste de Integridade Biométrico e a Exclusão do Eleitor Real
Em resposta a críticas, o TSE incluiu a biometria no Teste de Integridade (eleitores voluntários libertam a urna de teste com a sua digital após votarem na sua seção real).
- Vetor de ataque (Distorção da Amostra Estatística): O teste de integridade contínua sendo um procedimento hiper-artificial. O malware desenhado para a fraude moderna não é estúpido; ele é condicionado. O software malicioso pode estar programado para apenas desviar votos se, e somente se, o equipamento identificar um fluxo constante, contínuo e exaustivo de biometrias diferentes por mais de 8 horas, acompanhado do aquecimento térmico padrão da CPU num dia de eleição. Num Teste de Integridade, o ritmo é quebrado, intermitente e não natural. Ao não atingir os parâmetros de “estresse real” embutidos no código malicioso, a urna comporta-se de forma lícita, passando perfeitamente no teste e invalidando a amostra estatística como prova de integridade.
34. A Vulnerabilidade do Tempo e da Sincronização (Ataques de NTP Spoofing e Descompasso de Relógio)
As urnas eletrônicas operam com relógios internos de tempo real (RTC) sincronizados durante a carga para registrar a cronologia exata dos eventos no Registro Digital do Voto (RDV) e nos logs. Embora a urna seja offline durante o pleito, a integridade dos carimbos de data e hora (timestamps) é fundamental para a ordenação e auditoria forense.
- Vetor de ataque (Manipulação Cronológica e Replay Attacks): Se o relógio da urna for sutilmente desconfigurado ou manipulado na origem (durante a preparação das mídias no GEDAI-UE), o malware embutido pode usar o descompasso temporal para executar ações condicionais — como aguardar um horário de pico específico para desativar suas defesas, acelerar rotinas de desvio de votos ou invalidar logs por conflito de carimbo de tempo. Na ponta oposta, nos servidores de totalização (SISTOT) e de transmissão (Hermes), a dependência de servidores de tempo para sincronizar pacotes de dados abre brechas para ataques de NTP spoofing em redes adjacentes, gerando janelas de oportunidade para injetar pacotes duplicados (replay attacks) que o sistema de recepção pode aceitar erroneamente como válidos devido à ambiguidade cronológica.
35. O Ponto Cego das Urnas de Contingência e Substituição
No dia da eleição, centenas de milhares de urnas de reserva (“urnas de contingência”) ficam armazenadas nos cartórios ou polos regionais para substituir equipamentos que apresentem defeitos de hardware (falha de tela, queima de placa, ecrã tátil inoperante).
- Vetor de ataque (O Cavalo de Troia Logístico de Substituição): As urnas de contingência recebem a mesma Mídia de Carga dias antes. No entanto, devido à imprevisibilidade de quais seções precisarão de substituição, essas máquinas ficam sob a guarda operacional de técnicos locais e motoristas durante o domingo de eleição. Um atacante que deseje fraudar uma seção específica onde a disputa seja acirrada pode planejar uma falha de hardware intencional na urna oficial (por exemplo, aplicando um pico de voltagem externo na porta de energia ou danificando o cabo do Terminal do Eleitor). Quando o mesário solicitar a urna reserva de contingência, o equipamento entregue para substituição pode ser uma máquina previamente preparada com um payload direcionado àquela zona exata, contornando a aparente aleatoriedade da logística de emergência.
36. A Ocultação Estatística de Desvios (A Fraude Cirúrgica por Amostragem)
Um erro comum de quem analisa a segurança eleitoral é assumir que uma fraude via malware precisaria ser massiva, trocando 50% ou 30% dos votos de um candidato para ser perceptível, o que geraria anomalias estatísticas grosseiras nas urnas de teste.
- Vetor de ataque (O Algoritmo de Subtração Impercetível): Um código malicioso sofisticado não opera de forma linear ou em lote. Ele pode ser programado com algoritmos estSTATS-aware (cientes de estatísticas) que simulam o comportamento de desvios populacionais esperados ou que aplicam um fator de correção invisível (por exemplo, desviar apenas 1% a 2% dos votos de um candidato em seções com mais de 70% de comparecimento, ou alternar o desvio ciclicamente a cada 50 eleitores). Essa margem de erro cirúrgica mimetiza perfeitamente o “ruído estatístico” natural de uma eleição real. Nenhum teste de integridade por amostragem reduzida (que testa apenas algumas centenas de urnas em meio a meio milhão) tem poder estatístico suficiente para detectar um desvio milimétrico de 1% espalhado de forma heterogênea por todo o território nacional.
37. A Fragilidade da Cadeia de Custódia do Papel (O Boletim de Urna como Alvo)
A defesa final do sistema é o Boletim de Urna (BU) impresso, cujas vias são afixadas na porta da escola e distribuídas aos fiscais. A premissa é que o papel é incorruptível.
- Vetor de ataque (Substituição de Vias e Coerção de Fiscais): O papel é imutável apenas se estiver sob custódia inviolável. Em municípios de pequeno porte, zonas rurais isoladas ou áreas sob forte influência de oligarquias locais e crime organizado, o momento entre a impressão do BU às 17h, sua afixação na porta e a entrega aos fiscais de partido é um momento de vulnerabilidade física extrema. Fiscais intimidados, inexperientes ou ausentes não realizam a conferência cruzada. Se o Boletim de Urna físico impresso na porta da seção for fisicamente substituído por uma via falsificada (impressa com os mesmos recursos gráficos térmicos ou gerada por uma impressora portátil idêntica), a “prova material” que sustentaria a auditoria cidadã é neutralizada na origem, deixando os observadores sem base para contestar o resultado digital que será publicado posteriormente.
38. A Dependência de Ferramentas Proprietárias no Desenvolvimento (O Risco do Ecossistema de Compilação)
O TSE não escreve todo o software do zero utilizando apenas editores de texto básicos; ele emprega Integrated Development Environments (IDEs), compiladores comerciais, bibliotecas de terceiros e SDKs (Software Development Kits) fornecidos por grandes corporações tecnológicas globais.
- Vetor de ataque (Portas dos Fundos em Compiladores Comerciais): Histórico de cibersegurança comprova que ferramentas de desenvolvimento de software de uso massivo já foram alvo de adulterações por agências estatais (como o caso do compilador Xcode modificado descoberto na China). Se o ambiente onde a equipe do TSE compila o sistema Uenux utilizar ferramentas de terceiros comprometidas, o próprio ambiente de desenvolvimento injeta instruções maliciosas no binário final de forma transparente, sem que o programador humano tenha escrito explicitamente uma linha de código fraudulenta. O programador confia na ferramenta de compilação, e o sistema final herda a infecção de upstream.
39. A Falácia da “Segurança por Amostragem” no Teste de Integridade
A defesa institucional frequentemente aponta para o Teste de Integridade (realizado na véspera e no dia da eleição com urnas sorteadas) como a prova estatística definitiva de que o sistema não está fraudado. Contudo, sob a ótica da teoria estatística e da ciência da computação, essa amostragem possui falhas metodológicas graves para a detecção de adulterações direcionadas.
- Vetor de ataque (O Padrão de Inércia Seletiva): Numa eleição presidencial ou federal com mais de 500 mil urnas em operação, o TSE sorteia apenas uma fração minúscula de equipamentos para o teste presencial com cédulas de papel (geralmente algumas centenas de urnas em todo o país). Um malware sofisticado inserido na cadeia de suprimentos lógica não precisa corromper todas as 500 mil máquinas de forma idêntica. Ele pode ser programado para operar com uma lógica de ativação geográfica ou numérica restrita (por exemplo, ativando o desvio de votos apenas em urnas cujos números de série ou zonas eleitorais estejam fora de uma lista específica, ou condicionando a fraude a municípios específicos onde a margem de disputa seja estreita). Com uma amostra de teste tão pequena e previsível, a probabilidade matemática de sortear exatamente uma das urnas “contaminadas” e submetê-la ao teste de cédulas de papel é estatisticamente desprezível. O teste passa a certificar a integridade das urnas limpas que foram sortearam, enquanto o código fraudulento opera livremente nas demais seções do país.
40. A Assimetria do Pós-Eleição: A Impossibilidade Prática de Perícia Forense Independente
Em sistemas de votação auditáveis baseados em papel, caso haja suspeita fundada de irregularidade em uma apuração apertada, a lei prevê a recontagem física das cédulas ou dos comprovantes. No modelo brasileiro, o “recontar” significa, na prática, reimprimir o Boletim de Urna ou extrair novamente a Mídia de Resultado.
- Vetor de ataque (O Dogma da Imutabilidade Digital e o Impedimento de Perícia Real): Se um candidato derrotado ou um partido político exigir uma auditoria forense de baixo nível em uma urna suspeita (como uma desmontagem física da placa-mãe para extração do chip de memória via JTAG ou análise de tráfego de barramento interno), o pedido esbarra em barreiras jurídicas e operacionais intransponíveis impostas pela própria jurisprudência eleitoral. O argumento padrão é que o lacre físico inviolável e a assinatura digital da Mídia de Resultado já atestam a lisura do equipamento. Na prática, cria-se um círculo hermético: o sistema valida a si mesmo, proíbe a perícia forense independente e profunda em nível de silício por peritos externos não homologados, e descarta qualquer contestação por falta de “prova material” — sendo que a própria arquitetura impede que essa prova material seja gerada ou investigada de forma independente.
Conclusão Definitiva: A Arquitetura do Paradoxo e o Risco Sistêmico da Monocultura Tecnológica
A análise exaustiva de toda a cadeia — desde a fundição dos semicondutores e a compilação do código em salas restritas, passando pela custódia logística em galpões municipais, até a totalização nos mega-servidores de Brasília e a publicação nas APIs de divulgação — demonstra que o sistema eleitoral brasileiro consolidou uma monocultura tecnológica de alto risco. Desenhado originalmente na década de 1990 para combater fraudes coronelistas e problemas analógicos de integridade física, o modelo substituiu os riscos da urna de lona por um monstro de complexidade lógica. Quanto mais camadas de opacidade, burocracia institucional e rigidez logística são adicionadas a essa infraestrutura crítica, mais difícil se torna para a sociedade civil auditar o processo de forma autônoma, e mais fácil se torna para um operador sofisticado ocultar uma falha estrutural.
Em ecossistemas complexos, essa monocultura é sinônimo de fragilidade sistêmica: se toda a infraestrutura nacional depende de exatamente o mesmo software básico, do mesmo processo centralizado de assinatura digital e da mesma ausência de validação material descentralizada, qualquer falha estrutural ou comprometimento na origem não afeta uma zona ou um estado isolado, comprometendo a totalidade do pleito nacional em uma única fração de segundo. O sistema evoluiu para uma fortaleza intransponível contra o atacante amador — o hacker isolado ou o fraudador de rua —, mas permanece vulnerável àquilo que os engenheiros de segurança denominam Ataque de Alta Sofisticação e Baixa Frequência, perpetrado por atores com recursos de Estado ou acesso privilegiado na origem.
Ao ignorar os princípios cardinais da engenharia de segurança moderna, como a Transparência Radical (Open Source), a Independência de Software através de um recibo físico verificável individualmente pelo eleitor e o Zero Trust descentralizado, o modelo atual escolheu conscientemente substituir o risco da fraude humana descentralizada pelo risco devastador da vulnerabilidade sistêmica centralizada. A arquitetura moderna de segurança da informação baseia-se na premissa de que não se deve confiar em nenhum usuário, em nenhum hardware e em nenhum nó de rede, exigindo provas independentes a cada etapa. O sistema brasileiro, tragicamente, exige 100% de confiança cega: na empresa que monta a placa-mãe, no programador que assina o código no TSE, no vigilante que guarda a máquina no galpão, no mesário do interior, no sistema de transmissão e nos administradores de banco de dados que gerenciam as exceções de apuração.
O maior triunfo do sistema nas últimas décadas — a erradicação do erro de preenchimento manual — tornou-se o seu maior risco contemporâneo. A segurança cibernética é um processo dinâmico de mitigação contínua, mas o maior entrave à sua modernização tem sido a sacralização política e institucional. Ao rotular apontamentos técnicos sobre vulnerabilidades logísticas, riscos de compilação ou opacidade de auditoria como ataques à democracia, o sistema afasta as melhores práticas globais de criptografia e impõe um monopólio forense inquestionável.
A exposição está concentrada em uma miríade de endpoints de retaguarda: pen drives, sistemas locais de geração de dados (GEDAI-UE), digitações humanas de contingência (SA), túneis de rede e chaves-mestras centralizadas. Para alterar o destino de uma eleição nacional, o atacante já não precisa subornar milhares de pessoas ou falsificar toneladas de papel; basta subverter com sucesso um único elo crítico da cadeia, como o compilador, um DBA com acesso ao SISTOT ou a injeção de firmware na fábrica. Se apenas um destes domínios for conquistado em silêncio, toda a estrutura matemática subsequente produzirá provas perfeitas da sua própria mentira.
Ao apagar o papel da mão do cidadão e eliminar a evidência física primária e nativa, a arquitetura transforma a democracia em um ato de submissão à infalibilidade presumida de linhas de código que ninguém, fora de um círculo fechado, tem o direito irrevogável de verificar de forma contínua. Num sistema assim desenhado, a integridade deixa de ser garantida por leis matemáticas verificáveis pela sociedade, passando a sustentar-se unicamente na frágil presunção de que a cadeia inteira jamais falhará.
O debate técnico não acusa o tribunal de fraudar eleições, mas alerta que sistemas críticos não podem depender da premissa de que operadores serão eternamente impecáveis e imunes à cooptação. Se o sistema for fraudado de maneira cirúrgica em seus nós estruturais, a arquitetura atual garante que a sociedade civil jamais terá os meios independentes para provar o crime — exigindo, em suma, um salto de fé que a ciência da computação moderna simplesmente já não aceita.
Fontes bibliográficas.
Fabricantes das urnas
O TSE identifica quatro empresas que venceram as licitações e fabricaram as urnas ao longo de trinta anos: Positivo Tecnologia, Diebold/Diebold Procomp, Unisys Brasil e a Procomp Indústria Eletrônica. A Unisys Brasil produziu os modelos UE1996 e UE2002, a Procomp Indústria Eletrônica foi responsável pelos modelos de 1998 e 2000, a Diebold/Diebold Procomp fabricou as versões de 2004 a 2015, e a Positivo Tecnologia passou a produzir os modelos mais recentes (UE2020 e UE2022). A Positivo Tecnologia é uma empresa de capital aberto (B3: POSI3), fundada em 1989 por Oriovisto Guimarães e Helio Bruck Rotenberg, sediada em Curitiba, com fábricas em Ilhéus (BA) e Manaus (AM).
- Fonte: TSE — Conheça as quatro empresas
- Fonte: Wikipedia — Positivo Tecnologia
- InfoMoney — TSE divulga histórico da fabricação das urnas após ofensiva contra sistema eleitoral
https://www.infomoney.com.br/politica/tse-divulga-historico-da-fabricacao-das-urnas-apos-ofensiva-contra-sistema-eleitoral/ - TSE — Informações técnicas dos modelos de urna
https://www.justicaeleitoral.jus.br/urna-eletronica/informacoes-tecnicas.html - TSE — Conheça a evolução da urna eletrônica (1996–2024)
https://www.tse.jus.br/comunicacao/noticias/2025/Janeiro/conheca-a-evolucao-da-urna-eletronica-de-1996-a-2024
Glossário de TI do Tribunal Superior Eleitoral
As explicações e definições oficiais de cada software que compõe o ecossistema tecnológico da Justiça Eleitoral brasileira encontram-se documentadas no Glossário de TI do Tribunal Superior Eleitoral e nos manuais normativos do órgão.
Os links diretos e as explicações correspondentes a cada ferramenta são os seguintes:
- GEDAI-UE (Gerenciador de Dados, Aplicativos e Interface com a Urna)
- O que é: O sistema responsável por centralizar os dados de candidaturas e eleitores fornecidos por outros módulos, gerando e configurando as Mídias de Aplicação e Carga que serão inseridas nas urnas.
- Fonte / Glossário Oficial: Glossário de TI do TSE – GEDAI-UE
- SISTOT (Sistema de Gerenciamento da Totalização)
- O que é: O software central executado nos servidores do TSE que recebe os pacotes de dados das seções eleitorais, valida as assinaturas criptográficas, processa o cruzamento de correspondências, gerencia pendências/rejeições e computa o resultado final das eleições.
- Notícia Institucional de Oficialização: TRE-TO – Oficialização do SISTOT para as Eleições
- JE-Connect (Rede e Conjunto de Sistemas de Transmissão)
- O que é: A infraestrutura lógica e o conjunto de sistemas e mídias criptografadas que viabilizam a comunicação segura e isolada entre os cartórios eleitorais e os servidores centrais do tribunal.
- Fonte / Glossário Oficial: Glossário de TI do TSE – JE-Connect
- Uenux (Sistema Operacional da Urna)
- O que é: A distribuição Linux customizada, reduzida e enxugada pela equipe técnica do TSE para rodar exclusivamente no hardware da urna eletrônica, sem módulos desnecessários de rede ou serviços abertos.
- Fonte Institucional: Portal da Justiça Eleitoral – Informações Técnicas
Vulnerabilidades de 2012 (Diego Aranha)
Aranha declarou: “As principais vulnerabilidades encontradas em 2012 tinham a ver com a geração de números aleatórios para proteção do sigilo do voto e o armazenamento inseguro de chaves criptográficas compartilhadas entre todas as urnas”. Ele conseguiu mudar mensagem na tela da urna, alterar registros de votação e encontrou uma maneira de quebrar o sigilo do voto; também observou que a chave necessária para instalar o software em 600 mil urnas era uma só e estava exposta no código-fonte.
Vulnerabilidades de 2017 (execução de código)
A equipe encontrou falha no mecanismo de verificação da assinatura digital das bibliotecas da urna e ausência de assinatura digital complementar em duas bibliotecas; as três vulnerabilidades permitiram modificar o comportamento do software da urna, produzindo resultados diferentes. Uma falha no mecanismo de validação de assinatura pelo kernel, introduzida durante atualização do Linux, permitiu que uma biblioteca modificada fosse executada normalmente, com efeito de execução de bibliotecas adulteradas.
- Fonte: TSE — TPS 2017
- Fonte: Relatório oficial TPS 2017 (PDF)
- Fonte: Repositório GitHub da equipe Aranha
Correção importante: minha afirmação anterior de que peritos da PF “extraíram a chave da memória RAM” em 2017 não está confirmada nas fontes — o que os documentos mostram é que o grupo liderado pelo perito Ivo Peixinho tentou executar o software da urna em um computador para tentar extrair a chave secreta usada para proteger as mídias, mas não achei confirmação de sucesso total dessa extração.
O caso de 2018 (invasão à rede do TSE)
Em 6 de novembro de 2018, um jornalista do TecMundo encaminhou ao TSE um e-mail de um hacker relatando ter explorado, por meses e remotamente, a rede interna do tribunal, obtendo códigos-fonte, documentos sigilosos e credenciais, incluindo o login de um ministro substituto. O TSE confirmou acesso indevido ao código-fonte completo do GEDAI-UE e a chaves e credenciais de servidores, mas afastou evidência de acesso indevido ao código-fonte do software da urna (Uenux) em si. Especialistas como Diego Aranha e Paulo Matias afirmaram não haver prova de fraude ou alteração de resultado; o código do GEDAI já é parcialmente acessível a partidos, MP e OAB, e o histórico do Git impediria alteração não detectável do repositório. Esse episódio segue politicamente contestado — Bolsonaro usou o inquérito para alegar fraude, o que os peritos consultados rejeitaram.
- Fonte: Gazeta do Povo — inquérito da PF
- Fonte: O Tempo — especialistas
Correção: eu havia escrito que o acesso foi “só de leitura” com garantia unânime — isso é impreciso. Fontes oficiais confirmam cópia de código-fonte e credenciais, sem prova de escrita/alteração, mas o episódio é mais grave e mais contestado do que “leitura sem consequência”.
TPS 2021 e checagem recente (2026)
Uma checagem oficial da Justiça Eleitoral classifica como boato a afirmação de que a urna foi “invadida” por hackers no TPS mais recente: os problemas envolveram bibliotecas do Kit JE-Connect, uma vulnerabilidade de ZipSlip e um bug no Subsistema de Instalação e Segurança, mas nenhum resultou em alteração de arquivos, execução de código ou comprometimento do sigilo ou integridade dos votos.
Correções feitas pelo TSE após os testes
O bug no mecanismo de assinatura foi corrigido; a quantidade de bibliotecas foi reduzida; os processos de teste de software foram aprimorados para garantir que todos os executáveis estejam assinados; e todas as chaves foram retiradas do código-fonte (usando mecanismo de derivação de chaves a partir de 2018, e hardware seguro a partir de 2020).
- Fonte: Justiça Eleitoral — TPS
Demais links:
1. Documentação Institucional e Normativa (TSE / Justiça Eleitoral)
- Histórico de Fabricantes das Urnas Eletrônicas (Unisys, Procomp, Diebold e Positivo): Relatório e levantamento oficial divulgado pela Justiça Eleitoral mapeando as quatro empresas encarregadas da montagem do parque de urnas ao longo de 30 anos.
- Link: InfoMoney — TSE divulga histórico da fabricação das urnas após ofensiva contra sistema eleitoral
- Informações Técnicas dos Modelos de Urna: Especificações completas de hardware, gabinetes, periféricos e componentes criptográficos das gerações de urnas em operação.
- Link: Portal da Justiça Eleitoral — TSE Informações Técnicas
- Evolução da Urna Eletrônica (1996–2024): Documentação institucional sobre a criação do sistema de votação, o desenvolvimento do sistema operacional customizado (Uenux) e a introdução do Registro Digital do Voto (RDV).
- Link: Portal da Justiça Eleitoral — TSE Evolução da Urna
- Normas Oficiais de Fiscalização e Auditoria (Resolução TSE nº 23.673/2021): O texto legal compilado que rege os procedimentos de inspeção do código-fonte, acompanhamento das cerimônias e lacração dos sistemas eletrônicos de votação.
- Link: Legislação Compilada do TSE — Resolução nº 23.673/2021
- Portal do Teste Público de Segurança (TPU / TPS): Página central da Justiça Eleitoral que cataloga todas as edições históricas do evento, portarias, relatórios das comissões avaliadoras e registros de correções.
- Link: Tribunal Superior Eleitoral — Portal Oficial TPU
- Relatório Técnico de Avaliação Geral (TPS 2021): Documento oficial detalhando os testes, ataques simulados, achados e respostas técnicas da comissão organizadora em uma das edições do evento.
- Link: Justiça Eleitoral — Relatório TPS 2021 (PDF)
- Esclarecimentos sobre o TPS (Fato ou Boato): Nota institucional de checagem diferenciando simulações de laboratório e laboratórios controlados de supostas invasões em produção.
- Link: Justiça Eleitoral — Checagem sobre a segurança do TPS
- Manual do Eleitor: Orientações práticas e visuais sobre o fluxo que o cidadão encontra no dia da pleito dentro da seção eleitoral.
- Link: Portal da Justiça Eleitoral — Manual Prático
- Material de Treinamento Interno (EaD TSE): Módulos e roteiros pedagógicos oficiais utilizados na capacitação dos servidores e operadores dos cartórios eleitorais.
- Link: Plataforma de Ensino Eleitoral — Módulos UE Sistemas 2024
2. Cobertura Jornalística e Investigativa (Caso 2018)
- Inquérito Policial sobre Acesso Indevido à Rede do TSE: Reportagem detalhando a abertura do inquérito pela Polícia Federal para investigar o acesso prolongado a credenciais e arquivos internos do tribunal em 2018.
- Link: Portal JOTA — Polícia instaura inquérito para apurar se TSE foi hackeado
- Cronologia e Notas Oficiais do TSE: Cobertura contextualizando o tempo de resposta institucional e as conclusões periciais acerca da ausência de escrita ou alteração de votos.
- Link: CNN Brasil — TSE pediu à PF apuração sobre invasão 10 dias após saber do caso
3. Literatura Acadêmica e Relatórios de Pesquisa em Cibersegurança
- Conceito de Independência de Software (Software Independence): Artigo científico original de Ron Rivest e John Wicker que fundamenta o padrão ouro de segurança exigindo recibos físicos verificáveis pelo votante.
- Link: Rivest & Wicker (IEEE Security & Privacy) — On the Notion of Software Independence in Voting Systems (PDF)
- Análise da Crítica Estrutural no Brasil: Documento analítico abordando a dependência do software, o modelo de governança e os riscos sistêmicos de projeto no ecossistema brasileiro.
- Link: Fundação Konrad Adenauer — (In)segurança do voto eletrônico no Brasil (PDF)
- Repositório de Vulnerabilidades do TPS (Diego Aranha et al.): Publicações acadêmicas e documentação técnica detalhando as falhas em chaves criptográficas e injeção de código exploradas em edições passadas do teste.
- Link: Universidade de Brasília / GitHub — Repositório Oficial do Prof. Diego Aranha
- Execução de Código Arbitrário na Urna (SBC Open Library): Estudo revisado por pares detalhando o mecanismo de contaminação de bibliotecas não assinadas no sistema operacional Uenux.
- Link: Anais do Simpósio Brasileiro de Segurança da Informação (SBSeg) — SOL SBC Open Library
- Apresentação Técnica da Associação de Peritos Criminais Federais: Dossiê elaborado por peritos mapeando riscos na cadeia de suprimentos física, mídias de carga e a necessidade de auditoria material.
- Link: Portal da Câmara dos Deputados — Fragilidades das Urnas Eletrônicas (PDF)
4. Diretrizes, Normas e Padrões Internacionais de Cibersegurança (NIST, CISA, ACM, IACR)
- Ataques de Cadeia de Suprimentos em Compiladores (Trusting Trust): O clássico estudo de Ken Thompson demonstrando matematicamente como uma ferramenta de compilação viciada pode gerar binários maliciosos a partir de um código-fonte perfeito.
- Link: Ken Thompson (ACM Turing Award Lecture) — Reflections on Trusting Trust
- Diretrizes para Sistemas Isolados (Air-Gapped Systems): Guia técnico do governo norte-americano sobre os vetores de ataque reais e limitações no manuseio humano de mídias removíveis em ambientes isolados.
- Link: NIST Computer Security Resource Center — NIST Glossary: Air-Gapped
- Arquitetura Zero Trust: Publicação técnica de referência do NIST estabelecendo que sistemas críticos não devem confiar em administradores centrais ou redes corporativas sem validação matemática descentralizada.
- Link: National Institute of Standards and Technology — NIST SP 800-207: Zero Trust Architecture (PDF)
- Estudos de Votação Digital e Computação Eleitoral: Artigos e pesquisas de ponta do laboratório do MIT sobre os riscos estruturais de sistemas eletrônicos sem trilhas de auditoria física nativa.
- Link: MIT Election Data and Science Lab — MEDSL Harvard/MIT
- Ataques de Canal Lateral (Side-Channel Attacks): Compilação de estudos acadêmicos do NIST sobre vazamento de dados confidenciais por meio de radiações eletromagnéticas e análise de consumo de energia em hardware.
- Link: NIST Computer Security Resource Center — NIST Glossary: Side-Channel Attack
- Segurança em Trilhas de Auditoria e Logs: Padrão global de segurança de aplicações da OWASP detalhando os riscos inerentes de confiar em logs gerados internamente por sistemas opacos.
- Link: OWASP Foundation — Audit Log Security Cheat Sheet
- Segurança na Cadeia Logística de TI (Supply Chain Security): Diretrizes da CISA para mapear riscos em infraestruturas dependentes de terceirização industrial e transporte físico.
- Link: Cybersecurity and Infrastructure Security Agency — CISA Supply Chain Security & ICT Risk Management
- Simpósios de Segurança e Criptografia Aplicada: Arquivos de artigos revisados por pares do USENIX sobre criptografia aplicada a processos eleitorais e protocolos de verificabilidade.
- Link: USENIX Association — USENIX Security Symposium Archives
- Integridade em Bancos de Dados de Alta Disponibilidade: Pesquisas do ACM SIGMOD sobre integridade transacional e detecção de adulterações em esquemas de bases de dados relacionais complexas.
- Link: ACM Special Interest Group on Management of Data — ACM SIGMOD/PODS Digital Library
- Diretrizes Internacionais para Infraestruturas Críticas Eleitorais: Relatórios globais do IFES comparando salvaguardas de cibersegurança e governança democrática em diferentes modelos de votação.
- Link: International Foundation for Electoral Systems — IFES CARES
- Repositório Global de Pesquisa em Criptografia: Repositório acadêmico internacional onde são publicados os principais artigos mundiais sobre sistemas de votação verificável e provas de zero-conhecimento.
- Link: International Association for Cryptologic Research — IACR ePrint Archive
- Padrões Globais de Avaliação de Segurança (Common Criteria): Visão geral da norma internacional ISO/IEC 15408 utilizada para certificar a segurança de produtos computacionais críticos.
- Link: NIST CSRC — ISO/IEC 15408 Standard Overview
- Projetos de Resiliência e Tecnologia Eleitoral: Estudos jurídicos e tecnológicos do Brennan Center sobre os riscos estruturais da supressão de evidências físicas na apuração.
- Link: Brennan Center for Justice — Voting Technology & Security
Videos do TSE:
Conhecendo as urnas eletrônicas
- Conhecendo a Urna Eletrônica
- Detalhes da urna eletrônica 2013 e 2015
- Detalhes da urna eletrônica 2020 e 2022
Aula 2
- Desembalagem da Urna Eletrônica
- Troca de Bobina nas Urnas Eletrônicas Modelo 2015 e 2020
- Inserção e Remoção de Mídias nas Urnas Eletrônicas 2015 e 2020
- Auto teste das Urnas Eletrônicas
- Embalagem da Urna Eletrônica
Aula 3
- Carga de Baterias Externas Barriga de Aluguel
- Troca da Bateria todas as UE’s
- Conexão da Bateria Externa nas UE 2015 e 2020
Aula 5
Aula 9
- Carga de Software Urna de Seção
- Autoteste das Urnas Eletrônicas
- Carga de Software – Urna de Contingência
- Lacração da Urna Modelo 2013 e 2015
- Lacração da Urna Modelo 2020 e 2022
- Urna de Lona
Aula 13
Aula 15
Aula 16
- Apresentação de como acionar e do menu do RED
- Gerar resultados para Totalizador
- Gerar BU para o Sistema de apuração
- Copiar Resultados para Totalizador
- Reimprimir Dados
Aula 18
- Acesso no Odin
- Selecionar Pleito
- Atualizar registros candidaturas
- Zerésima
- Consulta Recebimento de BU
- Consulta BU Pendente
- Tratar BU Pendente
- Consulta BU Rejeitado
- Consulta Situação de Totalização
- Resumo de acompanhamento da Totalização
- Relatório Resultado da Junta Eleitoral
- Relatório de Acompanhamento (ou similar/Ata – sCp96w)
- Relatório Resultado da Totalização
- Modelos de Ata